noticias
Um agente de IA encontrou 21 vulnerabilidades críticas em softwares usados por bilhões de pessoas e isso muda a discussão sobre segurança digital
🔐 SEGURANÇA & IA
Um agente de IA encontrou 21 vulnerabilidades críticas em softwares usados por bilhões de pessoas e isso muda a discussão sobre segurança digital
Durante anos, a indústria de tecnologia vendeu a Inteligência Artificial como uma ferramenta para escrever textos, gerar imagens, resumir documentos e automatizar tarefas repetitivas.
Mas existe uma aplicação muito menos glamourosa e potencialmente muito mais importante que começa a ganhar força nos bastidores: a capacidade da IA de encontrar falhas de segurança antes dos hackers.
E um novo caso está chamando atenção do setor.
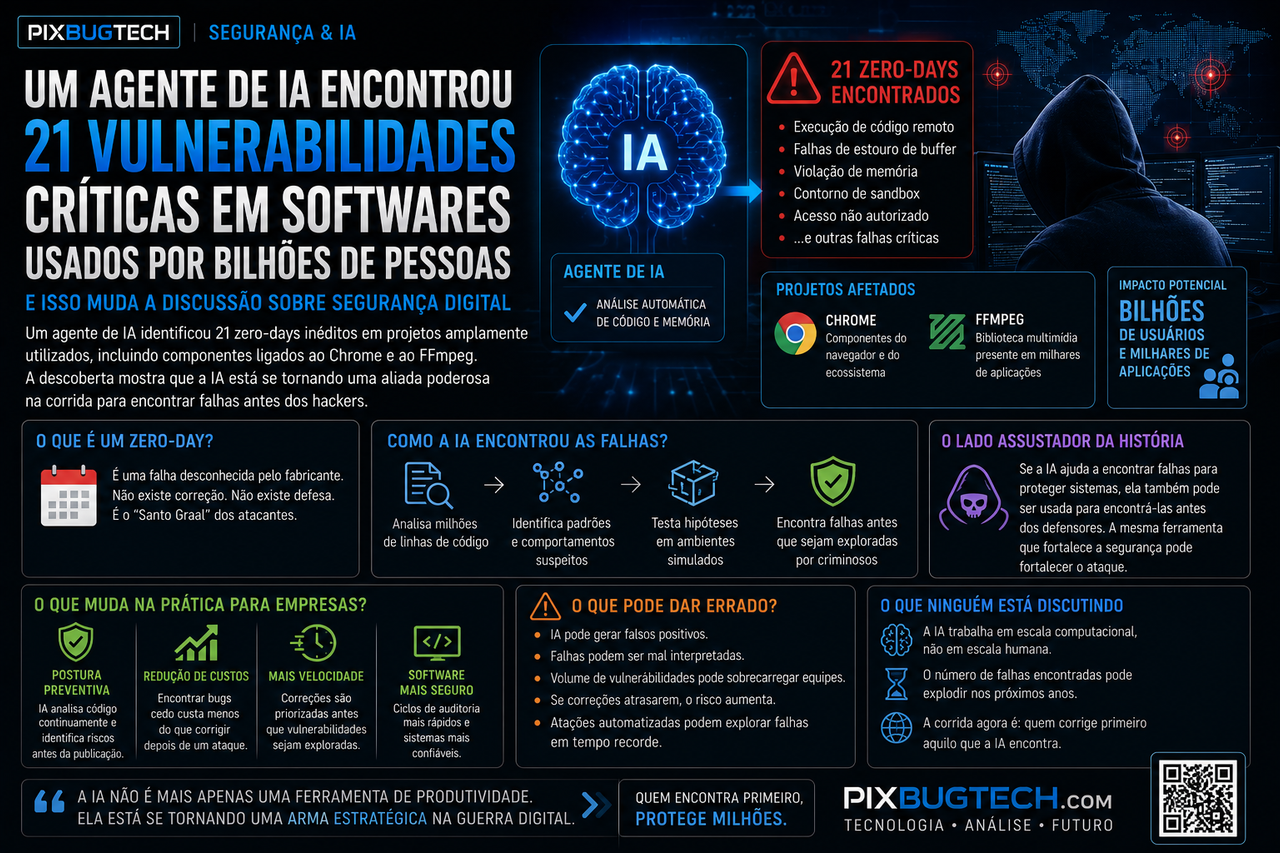
Pesquisadores anunciaram que um agente de IA conseguiu identificar **21 vulnerabilidades inéditas (zero-days)** em projetos amplamente utilizados, incluindo componentes ligados ao ecossistema do Chrome e ao FFmpeg, uma das bibliotecas multimídia mais utilizadas do planeta.
Não estamos falando de bugs cosméticos.
Estamos falando de falhas que poderiam permitir execução de código, comprometimento de sistemas e abertura de portas para ataques sofisticados.
A descoberta representa um marco importante porque sugere que a Inteligência Artificial está começando a fazer algo que, até pouco tempo atrás, dependia exclusivamente de especialistas altamente qualificados em segurança ofensiva.
Ela está aprendendo a caçar vulnerabilidades.
O que é um zero-day?
Para quem não acompanha o universo da cibersegurança, um zero-day é praticamente o Santo Graal dos atacantes.
É uma falha desconhecida pelo fabricante.
Não existe correção.
Não existe atualização.
Não existe defesa específica.
A vulnerabilidade está lá, invisível, esperando ser descoberta.
Quando um criminoso encontra um zero-day primeiro, ele ganha uma vantagem enorme.
Quando pesquisadores encontram primeiro, a história muda.
Eles podem reportar o problema, desenvolver correções e proteger milhões de usuários antes que a falha seja explorada.
É por isso que a descoberta dessas 21 vulnerabilidades chamou tanta atenção.
A IA está virando um pesquisador de segurança
Historicamente, encontrar falhas graves exigia uma combinação rara de experiência.
Era necessário entender sistemas operacionais.
Linguagens de programação.
Arquiteturas de software.
Protocolos.
Memória.
Compiladores.
Comportamentos inesperados.
Era um trabalho lento e extremamente especializado.
Agora começa a surgir um cenário diferente.
Agentes de IA conseguem analisar enormes quantidades de código em velocidades impossíveis para equipes humanas.
Eles não se cansam.
Não perdem foco.
Não esquecem detalhes.
Podem testar hipóteses continuamente.
Podem explorar caminhos improváveis.
Podem comparar milhões de combinações.
E, em alguns casos, encontram exatamente aquilo que os desenvolvedores não perceberam.
O caso do FFmpeg é particularmente importante
Muita gente nunca ouviu falar de FFmpeg.
Mas provavelmente utiliza algo que depende dele.
O projeto está presente em plataformas de vídeo, sistemas de streaming, ferramentas de edição, softwares multimídia, aplicações corporativas e inúmeros serviços online.
Quando uma vulnerabilidade aparece em componentes desse nível, o impacto potencial é gigantesco.
Porque o problema não afeta apenas um produto.
Afeta ecossistemas inteiros.
O mesmo vale para tecnologias ligadas ao navegador Chrome e seus componentes associados.
Quando falamos de navegadores modernos, estamos falando da principal porta de entrada para a internet.
Milhões de empresas dependem deles.
Bilhões de usuários dependem deles.
Uma falha relevante pode rapidamente se transformar em uma crise global de segurança.
O lado assustador da história
Existe uma consequência inevitável.
Se agentes de IA conseguem encontrar vulnerabilidades para proteger sistemas, eles também podem ser usados para encontrá-las antes dos defensores.
Essa é a dualidade clássica da tecnologia.
A mesma ferramenta que fortalece a segurança pode fortalecer o ataque.
A mesma IA que ajuda pesquisadores pode ajudar criminosos.
A mesma automação que reduz riscos pode acelerar ameaças.
Por isso, a corrida não está apenas na construção de agentes mais inteligentes.
Está na velocidade com que organizações conseguem corrigir os problemas encontrados.
O que muda para empresas?
Muito mais do que parece.
Durante décadas, segurança funcionou de forma reativa.
Uma falha era descoberta.
Um ataque acontecia.
Uma correção era lançada.
Agora surge a possibilidade de uma postura mais preventiva.
Imagine agentes examinando código continuamente.
Testando bibliotecas.
Analisando atualizações.
Simulando ataques.
Identificando riscos antes da publicação.
Isso transforma completamente a economia da segurança digital.
O custo de encontrar bugs pode cair drasticamente.
Mas o volume de vulnerabilidades descobertas pode explodir.
O que ninguém está discutindo
A maior mudança talvez não esteja nas falhas encontradas.
Está no ritmo.
A IA não trabalha em escala humana.
Ela trabalha em escala computacional.
Se hoje um agente encontrou 21 zero-days, quantos encontrará daqui a dois anos?
Cem?
Mil?
Dez mil?
A indústria de software foi construída assumindo que humanos seriam o principal gargalo da auditoria de segurança.
Esse pressuposto pode estar desaparecendo.
E isso obrigará empresas a mudar a forma como desenvolvem, testam e mantêm seus sistemas.
A análise da PixBugTech
O mais impressionante nessa história não é o número de vulnerabilidades.
É o que ele representa.
Estamos assistindo à transformação da Inteligência Artificial em uma ferramenta ativa de pesquisa de segurança.
Não apenas um assistente.
Não apenas um copiloto.
Mas um participante real do processo de descoberta.
Se essa tendência continuar, a próxima década poderá testemunhar uma mudança radical na forma como software é protegido.
Os defensores ganharão novas armas.
Os atacantes também.
E a corrida entre quem encontra primeiro e quem corrige primeiro ficará ainda mais intensa.
No fim das contas, a pergunta deixa de ser se a IA conseguirá encontrar falhas.
Ela já consegue.
A pergunta agora é:
**quem estará usando essa capacidade primeiro — os pesquisadores ou os invasores?**
👉 Dúvida? Então veja mais em: [https://pixbugtech.com/linksuteis](https://pixbugtech.com/linksuteis)