noticias
Uma falha em plugin do WordPress permitia criação de contas admin — e o caso expõe o verdadeiro problema da internet moderna
🛰️ NOTÍCIAS & TENDÊNCIAS
Uma falha em plugin do WordPress permitia criação de contas admin — e o caso expõe o verdadeiro problema da internet moderna
Durante muito tempo, vulnerabilidades em plugins de WordPress eram tratadas quase como “ruído de fundo” da internet.
Pequenas falhas, atualizações esquecidas, sites comprometidos aqui e ali.
Nada realmente novo. Só que o caso envolvendo a vulnerabilidade crítica no plugin WP Maps Pro mostra que esse pensamento ficou perigosamente ultrapassado.
O problema já não é apenas um site sair do ar ou uma página ser vandalizada. O problema é que a própria arquitetura da web moderna começou a depender massivamente de componentes terceirizados frágeis, hiperconectados e frequentemente mal auditados.
E isso cria um efeito sistêmico.
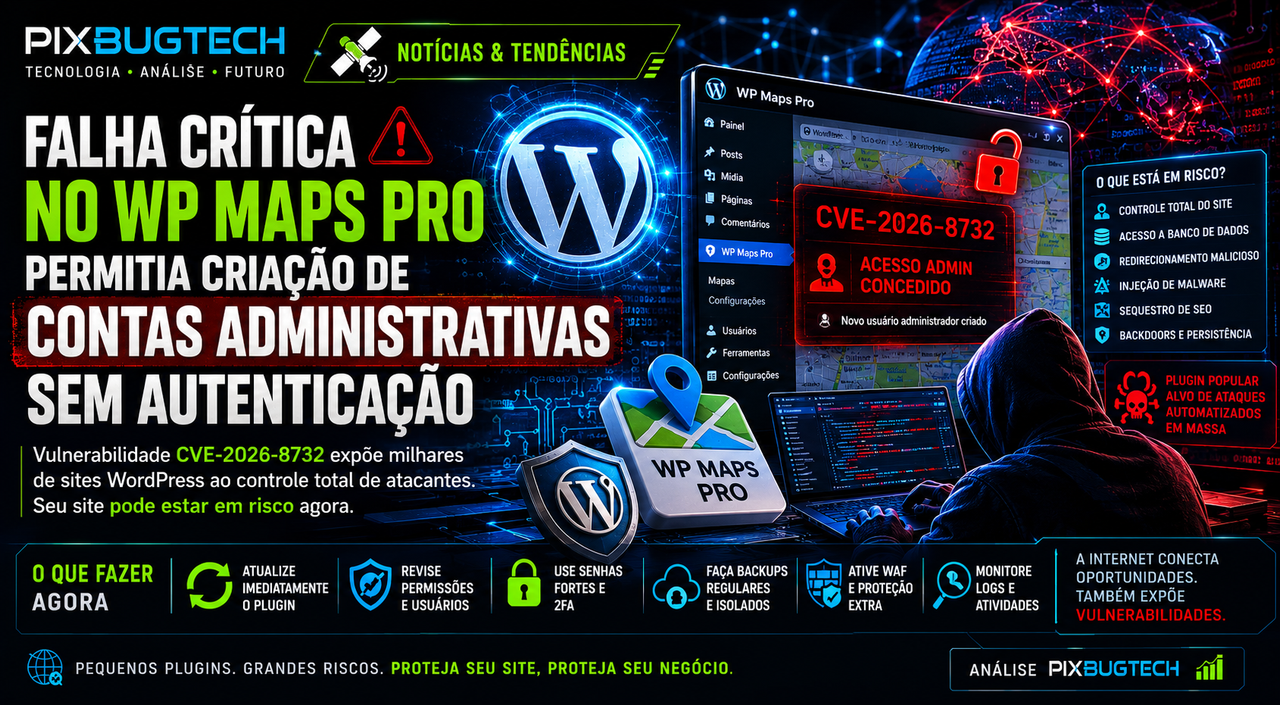
A falha identificada no plugin WP Maps Pro — registrada como CVE-2026-8732 — permitia que atacantes criassem contas administrativas sem autenticação adequada. Em outras palavras: alguém poderia assumir controle total de um site WordPress vulnerável praticamente pela porta da frente.
Não estamos falando apenas de alterar texto ou inserir propaganda maliciosa. Uma conta admin em WordPress significa acesso completo ao ecossistema do site: arquivos, banco de dados, usuários, extensões, conteúdo, scripts e potencialmente até infraestrutura de hospedagem compartilhada.
O detalhe mais preocupante é que o plugin não pertence ao “submundo obscuro” da internet.
Esse é exatamente o tipo de ferramenta comum usada por empresas pequenas, portais locais, blogs, imobiliárias, lojas, instituições e até organizações maiores que desejam incorporar mapas, localização ou recursos interativos rapidamente.
E aí está o coração do problema.
A internet moderna passou anos trocando robustez estrutural por velocidade de desenvolvimento. Em vez de construir sistemas fechados e rigidamente controlados, o mercado inteiro migrou para uma lógica modular baseada em plugins, APIs, integrações e componentes reutilizáveis. Isso acelerou absurdamente a democratização digital. Pequenas empresas passaram a lançar sites sofisticados sem equipes gigantes de desenvolvimento.
Mas existe um custo silencioso nisso:
cada plugin adicional vira uma potencial superfície de ataque.
Hoje, um simples site WordPress pode possuir dezenas de plugins conectados simultaneamente. Cada um deles desenvolvido por equipes diferentes, em países diferentes, com níveis completamente distintos de maturidade em segurança. O administrador comum raramente possui capacidade técnica para auditar código, validar arquitetura ou acompanhar disclosure de vulnerabilidades.
Na prática, milhões de sites vivem numa espécie de confiança cega distribuída.
O WordPress em si não é exatamente o vilão dessa história. Pelo contrário.
O sistema se tornou uma das maiores plataformas da internet justamente por sua flexibilidade, acessibilidade e ecossistema massivo. O problema é que o próprio sucesso da plataforma criou um ambiente quase impossível de controlar completamente. Quanto maior o ecossistema, maior a dificuldade de garantir segurança homogênea entre milhares de plugins e integrações.
E os atacantes sabem disso perfeitamente.
Existe uma razão pela qual grupos maliciosos adoram vulnerabilidades em WordPress: escala. Uma falha crítica em plugin popular pode abrir caminho para comprometimento automatizado de milhares de sites em poucas horas. Bots varrem a internet continuamente procurando versões vulneráveis, instalações desatualizadas e endpoints expostos. O ataque deixou de ser artesanal há muito tempo. Hoje ele é industrializado.
O mais inquietante é que muitos administradores sequer percebem que foram comprometidos.
Quando um invasor obtém acesso administrativo, ele pode fazer muito mais do que simplesmente derrubar o site. Pode inserir backdoors silenciosos, sequestrar SEO, distribuir malware, criar páginas falsas, redirecionar tráfego, instalar scripts de mineração, roubar bancos de dados ou usar o servidor comprometido como pivô para outros ataques.
E há um efeito colateral gigantesco nisso:
a internet inteira começa lentamente a se tornar menos confiável.
Cada site comprometido vira potencial fonte de phishing, malware ou manipulação. Pequenos portais vulneráveis acabam servindo como infraestrutura involuntária para operações maiores. A guerra cibernética moderna depende exatamente dessa descentralização caótica: explorar milhares de alvos pequenos para construir impacto sistêmico.
O caso do WP Maps Pro também ajuda a desmontar outra ilusão comum:
a ideia de que apenas grandes empresas são alvo.
Na realidade, pequenas empresas frequentemente são ainda mais atraentes para atacantes porque normalmente possuem menos monitoramento, menos equipe técnica e menos políticas de segurança. Um site regional aparentemente irrelevante pode ser extremamente útil como ponto intermediário de ataque, hospedagem clandestina ou distribuição de campanhas maliciosas.
E existe um fator econômico perverso nisso tudo.
Muitas empresas querem presença digital moderna, rápida e barata. Isso cria pressão por soluções prontas, plugins rápidos e integrações instantâneas. Segurança profunda raramente aparece como prioridade comercial até o momento do incidente. O mercado recompensa velocidade de entrega muito mais do que arquitetura segura.
O resultado é uma web gigantesca construída sobre camadas de dependências frágeis.
O mais curioso é que boa parte dessas vulnerabilidades nasce não de hackers “geniais”, mas de erros relativamente simples: validação inadequada, autenticação falha, sanitização incompleta ou permissões mal implementadas. Pequenos descuidos em código acabam abrindo portas enormes quando colocados em escala global.
Então o que deveria ser feito?
A resposta técnica parece repetitiva porque continua sendo verdadeira:
• atualizar plugins imediatamente;
• remover extensões abandonadas;
• reduzir dependências desnecessárias;
• utilizar autenticação forte;
• limitar permissões administrativas;
• manter backups isolados;
• monitorar logs;
• utilizar WAF e camadas de proteção adicionais;
• evitar instalar plugins apenas pela conveniência.
Mas existe uma reflexão mais profunda aqui.
Talvez estejamos chegando ao ponto em que a internet não consegue mais sustentar indefinidamente o modelo atual de confiança modular descontrolada.
O crescimento explosivo da web low-code/no-code democratizou desenvolvimento, mas também multiplicou exponencialmente superfícies vulneráveis.
A análise da PixBugTech é que a falha no WP Maps Pro não representa apenas “mais uma vulnerabilidade de plugin”.
Ela simboliza um problema estrutural da internet contemporânea: criamos um ecossistema digital extremamente poderoso, flexível e acessível… mas muitas vezes sustentado por pequenas peças frágeis que poucos realmente entendem ou auditam profundamente.
E no mundo conectado atual, basta uma peça vulnerável para transformar milhares de portas legítimas em entradas abertas para caos digital.
👉 Dúvida? Então veja mais em: [https://pixbugtech.com/linksuteis](https://pixbugtech.com/linksuteis)