noticias
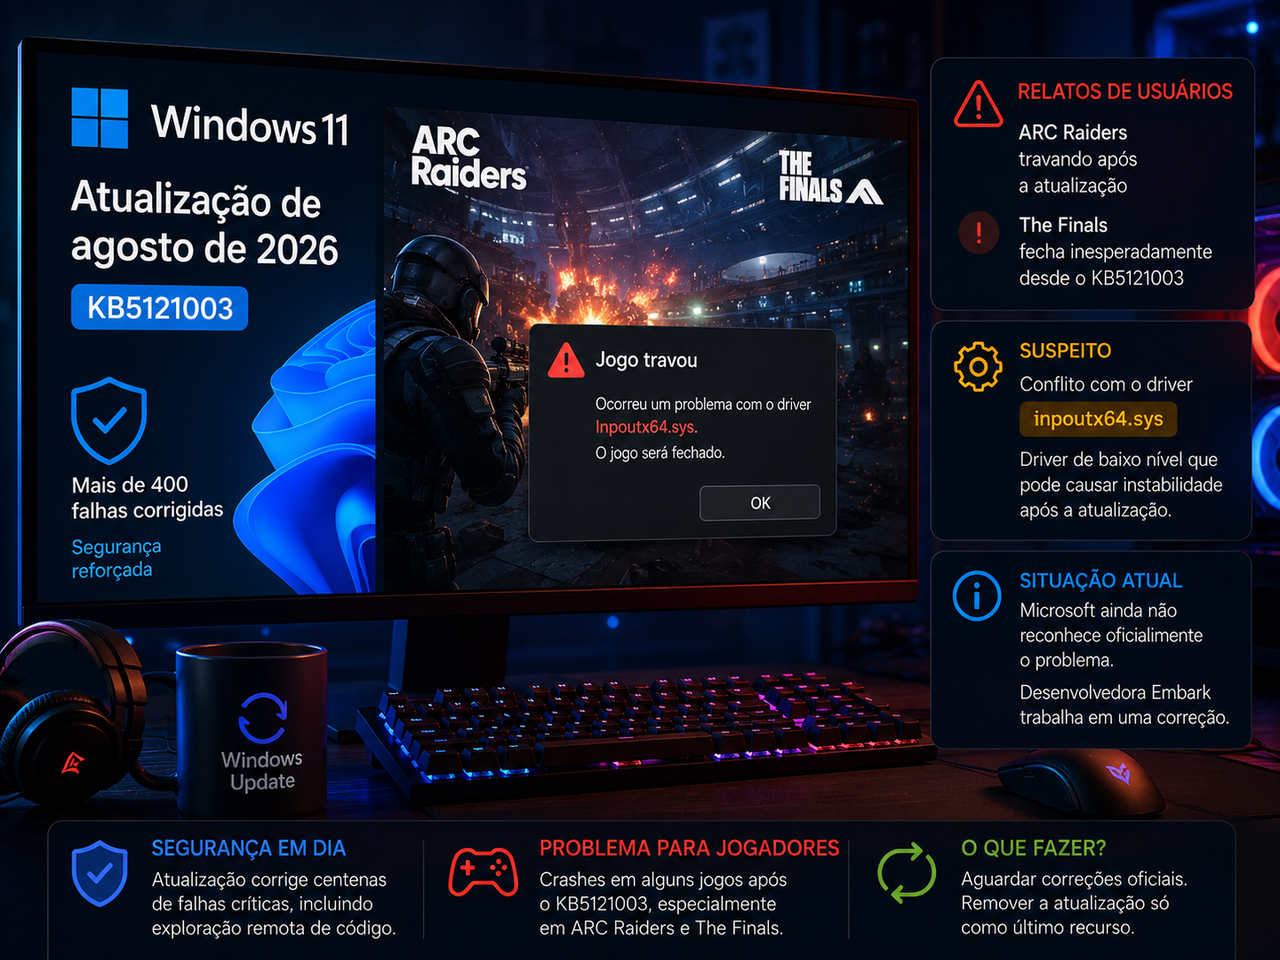
Windows 11 corrige centenas de falhas, mas atualização KB5121003 passa a travar jogos
**Categoria editorial:** Software e Segurança
Windows 11 corrige centenas de falhas, mas atualização KB5121003 passa a travar jogos
**Linha fina:** Patch de agosto de 2026 é importante para a segurança do sistema, porém relatos ligam a atualização a conflitos com o driver `inpoutx64.sys` em ARC Raiders e The Finals; Microsoft ainda não reconhece oficialmente o problema.
**Meta description:** Atualização KB5121003 do Windows 11 corrige centenas de falhas, mas usuários relatam crashes em ARC Raiders e The Finals após o update.
**Slug amigável:** `windows-11-kb5121003-trava-jogos`
**Palavra-chave principal:** Windows 11 KB5121003
Matéria completa
A atualização de segurança de agosto de 2026 do Windows 11 chegou com uma missão importante: fechar uma quantidade incomum de vulnerabilidades no ecossistema da Microsoft. O pacote KB5121003, distribuído em 11 de agosto para Windows 11 24H2 e 25H2, leva os sistemas às builds 26100.9168 e 26200.9168 e integra as correções do Patch Tuesday do mês.
O problema é que, poucos dias depois da instalação, começaram a surgir relatos de jogadores enfrentando crashes em títulos como **ARC Raiders** e **The Finals**. Os sintomas não aparecem em todas as máquinas e, até o momento da publicação desta matéria, a própria Microsoft ainda afirma em sua documentação oficial que não conhece problemas associados ao KB5121003.
Essa divergência é justamente o ponto que merece atenção. Há evidências suficientes para tratar os travamentos como um problema real relatado por usuários e reconhecido pela desenvolvedora Embark Studios, mas ainda não para afirmar que o KB5121003 é defeituoso de maneira generalizada.
Mais de 400 correções dependendo de como a conta é feita
O Patch Tuesday de agosto é grande até para os padrões recentes da Microsoft.
O BleepingComputer contabilizou **400 vulnerabilidades** corrigidas na rodada, incluindo 42 classificadas como críticas, das quais 37 permitem execução remota de código e cinco envolvem elevação de privilégios. A publicação também registrou um zero-day já explorado e outros dois previamente divulgados.
Há diferença entre levantamentos porque cada organização aplica critérios próprios para contar atualizações e CVEs. O Internet Storm Center, do SANS, chegou a 418 vulnerabilidades e 62 classificadas como críticas. Essa divergência não significa necessariamente erro: pode refletir quais produtos, atualizações paralelas e registros entram em cada metodologia.
O ponto prático continua o mesmo: trata-se de uma atualização relevante para segurança e não de um pequeno pacote cosmético que pode ser removido sem consequências.
Isso torna o problema com jogos particularmente incômodo.
O usuário afetado fica preso entre duas necessidades legítimas: manter o computador protegido contra falhas conhecidas ou restaurar a compatibilidade com softwares que funcionavam normalmente antes do update.
O principal suspeito é um driver chamado inpoutx64.sys
Os relatos mais consistentes apontam para uma incompatibilidade envolvendo o arquivo `inpoutx64.sys`.
Segundo informações divulgadas pelo Tecnoblog e pelo Windows Latest, a Embark Studios relacionou os crashes de ARC Raiders e The Finals à forma como esse driver interage com o sistema depois da instalação do KB5121003. A desenvolvedora afirmou estar trabalhando em uma correção permanente.
O `inpoutx64.sys` é um driver de baixo nível.
Componentes dessa categoria operam muito mais perto do kernel do Windows do que um aplicativo comum. Eles podem ser usados por utilitários que precisam acessar diretamente portas, sensores, controles de hardware ou outros recursos que aplicações convencionais normalmente não conseguem manipular.
Essa proximidade com o sistema operacional traz poder — e risco.
Quando uma atualização endurece regras de segurança, altera interfaces internas ou modifica a maneira como drivers antigos são validados, um componente que funcionava havia anos pode repentinamente deixar de ser compatível.
O jogo é apenas a aplicação na ponta da cadeia.
O verdadeiro conflito pode ocorrer vários níveis abaixo dela.
Por que uma atualização de segurança consegue quebrar um jogo?
Essa situação ajuda a explicar um problema clássico do Windows: compatibilidade retroativa.
O sistema precisa suportar uma quantidade enorme de combinações envolvendo CPUs, GPUs, placas-mãe, periféricos, drivers e programas desenvolvidos em épocas diferentes.
Ao mesmo tempo, a Microsoft precisa fechar caminhos que atacantes podem explorar justamente por meio desses mesmos componentes.
Uma mudança aparentemente pequena na política de carregamento de drivers pode impedir um software antigo de funcionar.
Para o jogador, parece que “o Windows quebrou o jogo”.
Do ponto de vista do sistema operacional, pode ser resultado de uma regra de segurança ficando mais restritiva e encontrando um componente que dependia de um comportamento anterior.
É cedo para afirmar exatamente qual alteração do KB5121003 provocou o conflito, porque a Microsoft não publicou até agora uma análise técnica reconhecendo o caso.
Microsoft diz oficialmente que não conhece problemas
Aqui existe uma discrepância importante na apuração.
A página oficial da Microsoft dedicada ao KB5121003, consultada em 19 de agosto, continua exibindo na seção de problemas conhecidos a informação de que a empresa **não está ciente de nenhum problema com a atualização**.
Isso não invalida os relatos.
Páginas de suporte frequentemente levam algum tempo para incorporar problemas recém-identificados, especialmente quando a ocorrência depende de uma combinação específica de software e driver.
Mas também significa que seria incorreto dizer que a Microsoft já confirmou que a atualização está quebrando ARC Raiders ou The Finals.
Quem reconheceu a associação até agora foi a Embark, segundo as informações publicadas sobre o caso.
A diferença entre essas duas afirmações parece pequena, mas jornalisticamente é enorme.
ARC Raiders e The Finals aparecem no centro do problema
ARC Raiders e The Finals compartilham a mesma desenvolvedora, a Embark Studios, o que ajuda a explicar por que ambos surgiram rapidamente entre os títulos afetados.
Jogadores relataram crashes que não aconteciam antes do Patch Tuesday, e a empresa indicou uma solução temporária envolvendo o `inpoutx64.sys`.
Também surgiram relatos envolvendo outros jogos, incluindo Marvel Tōkon: Fighting Souls, mas a relação causal é menos documentada e deve ser tratada com mais cautela.
Isso é importante porque, sempre que uma atualização do Windows ganha reputação de problemática, qualquer erro ocorrido nos dias seguintes tende a ser atribuído a ela.
Correlação temporal ajuda a investigar.
Não prova a causa.
Apagar o driver pode funcionar, mas não deveria ser feito às cegas
A Embark chegou a orientar usuários afetados a interromper o serviço associado ao `inpoutx64` e remover o arquivo correspondente enquanto prepara uma solução definitiva.
Esse tipo de procedimento merece cautela.
Arquivos dentro da pasta de drivers do Windows não devem ser apagados simplesmente porque alguém encontrou uma dica em fórum ou rede social. Um mesmo driver pode estar sendo utilizado por outro software da máquina, e sua remoção pode causar efeitos diferentes dependendo da configuração.
Para quem não enfrenta o problema, não existe motivo técnico para realizar essa alteração preventivamente.
A recomendação mais segura é aguardar uma correção da desenvolvedora, da Microsoft ou do fornecedor responsável pelo componente envolvido.
E desinstalar o KB5121003?
Também é possível reverter atualizações cumulativas do Windows em determinados cenários, e essa alternativa passou a circular entre jogadores afetados.
Mas há um custo óbvio.
O KB5121003 contém correções de segurança importantes. Removê-lo significa devolver ao sistema vulnerabilidades que a atualização pretendia fechar, inclusive falhas críticas e problemas de execução remota de código documentados na rodada de agosto.
Por isso, desinstalar o pacote deveria ser encarado como último recurso para uma máquina efetivamente afetada, não como recomendação geral.
O velho conselho de “se está funcionando, não atualize” fica especialmente perigoso quando o pacote em questão corrige vulnerabilidades exploráveis.
Em 2026, segurança também faz parte da performance do computador — embora seja a parte que ninguém percebe enquanto funciona.
O histórico recente também pesa
O desconforto dos usuários não nasce apenas desse episódio.
Em julho, outra atualização do Windows 11 provocou problemas em um conjunto limitado de máquinas que utilizavam o Intel Innovation Platform Framework. A Microsoft chegou a lançar posteriormente um pacote fora do ciclo regular para corrigir alterações de desempenho, consumo de energia e comportamento do sistema em dispositivos afetados.
Isso mostra o tamanho do desafio enfrentado pela empresa.
Cada Patch Tuesday precisa alterar componentes profundos de um sistema instalado em centenas de milhões de máquinas sem romper uma cadeia praticamente infinita de dependências.
É uma tarefa difícil.
Mas dificuldade de engenharia não diminui o impacto para quem liga o computador depois da atualização e descobre que algo que funcionava na véspera deixou de funcionar.
Atualizações estão ficando maiores
Outro detalhe merece atenção.
O Patch Tuesday de julho já havia corrigido cerca de 570 vulnerabilidades segundo a contagem do BleepingComputer, número ainda maior que o de agosto.
Não é prudente interpretar esse crescimento simplesmente como sinal de que o Windows está “mais inseguro”.
Ferramentas melhores de análise, maior escrutínio de pesquisadores e automação na descoberta de vulnerabilidades também aumentam a quantidade de problemas identificados e corrigidos.
O efeito colateral é que os pacotes mensais passam a tocar em uma quantidade cada vez maior de componentes.
Quanto maior a superfície modificada, maior também a necessidade de testes de regressão em hardware, drivers e aplicativos reais.
Essa é uma disputa que o Windows provavelmente carregará por muito tempo: corrigir o presente sem quebrar todo o passado que ainda precisa suportar.
Quem deveria realmente se preocupar agora?
O problema não parece afetar todos os jogadores nem todos os computadores com o KB5121003 instalado.
Usuários que instalaram a atualização e continuam jogando normalmente não têm motivo para remover o pacote, apagar drivers ou modificar o sistema.
Para quem enfrenta crashes em ARC Raiders ou The Finals logo após o update, a relação com o `inpoutx64.sys` já possui evidência suficiente para justificar a investigação.
Empresas e administradores de TI têm outro desafio.
Updates cumulativos são normalmente testados em grupos menores antes de uma implantação ampla justamente para detectar conflitos desse tipo. O episódio reforça o valor dos anéis de atualização: primeiro máquinas de teste, depois grupos controlados e só então toda a organização.
Em casa, é difícil manter um laboratório de homologação só para instalar o Windows Update.
Em uma empresa com centenas de computadores, não ter um é que começa a ficar difícil de justificar.
Análise da equipe
O caso do KB5121003 representa bem a contradição estrutural das atualizações modernas do Windows.
A Microsoft precisa corrigir centenas de vulnerabilidades rapidamente porque deixar sistemas expostos é um risco real. Ao mesmo tempo, cada alteração em componentes profundos pode encontrar um driver antigo, uma dependência inesperada ou uma combinação de software que escapou dos testes.
Não existe uma resposta responsável que seja simplesmente “não atualize”.
Também não é razoável fingir que estabilidade é problema secundário porque a atualização tem finalidade de segurança.
Uma correção que impede parte dos usuários de executar seus programas cria um problema legítimo, mesmo quando tecnicamente melhora a proteção do sistema.
O ponto mais importante agora é acompanhar três sinais.
Primeiro, se a Microsoft incluir o conflito entre os problemas conhecidos do KB5121003.
Segundo, se a Embark resolver a dependência do `inpoutx64.sys` sem exigir intervenção manual do jogador.
Terceiro, se novos títulos começarem a apresentar o mesmo padrão, o que indicaria que a incompatibilidade pode ser mais ampla do que os casos atualmente documentados.
Até lá, a situação exige precisão.
Há relatos consistentes, existe uma explicação técnica plausível e a desenvolvedora dos principais jogos afetados está trabalhando em uma solução.
Mas a Microsoft ainda não classificou oficialmente o KB5121003 como uma atualização problemática.
Essa diferença é exatamente onde termina o fato confirmado e começa a investigação.
👉 Dúvida? Então veja mais em: https://pixbugtech.com/linksuteis